 資訊人權貴懂得提問題。 維護你的資訊人權, 特別需要學貴(哥)知疑。
安全開機 (secure boot) 是什麼? 微軟的這篇簡概觀介很值得讀。 安全開機要確認的是 「作業系統載入之前, 只有獲得授權的程式碼可以執行」。 但是它說的是 誰的 授權? 微軟沒告訴你的是: 安全開機真實的目的是 叫使用者棄權、 讓微軟可以集權。 最近的資安事件也證實了: 「安全開機」 對於用戶的安全並沒有幫助, 只是助長了微軟的集權, 甚至因為權力過度集中而傷害了電腦生態系整體的安全。
2024年9月22日 星期日

2023年9月7日 星期四
溫水煮青蛙之數位自由史
註: 歷史事件的日期是約略值; 未來事件只是臆測/狂想

2035:
在大多數的國家, 通訊軟體 (包含 email) 被視為 "關鍵應用",
必須經過政府審核方可發行。
2034:
VPNs 基本上被各國政府視為非法。
2033:
媒體播放 apps 必須實作 DRM 限制才可以在任何平台的
app store 上架。
2032:
Chrome 不再支援 linux, 因為它無法完整支援 WEI,
而且它的桌機市場日益萎縮。
2031:
Chrome 配合各國政府禁止用戶瀏覽某些網站。
若企圖修改 chrome 繞過限制則會被 WEI 機制視為不可信任的瀏覽器。
2030:
ARM 版 windows 市佔率超越 x86_64 版。
硬體廠商必須將開機管理功能上鎖才可以獲得 "受微軟信賴的夥伴"。
2029:
Windows 14 家庭版鎖死在 "S 模式",
禁止用戶從 Microsoft Store 以外其他地方安裝軟體。
需要使用老舊 apps 的企業用戶可以付費訂閱解鎖功能。
2028:
廣告攔截的擴充套件禁止在 chrome store 上架。
用戶若以其他方式自行安裝, 將被 WEI 機制視為不可信任的瀏覽器。
2027:
未參與 WEI 的網站被 chrome 跟 safari 標示為 "不安全"。
用戶必須按下 "我願意承擔風險" 的警告按鈕, 才可以造訪。
2026:
Windows 12 釋出, 預設啟用 "S 模式"。
2025:
Google 停止支援從 play store 以外其他任何地方安裝 apps,
號稱是為了提高安全保障。
2024:
Youtube, Gmail,
Spotify, 銀行等等重要網站開始採用
Google 的 WEI API 以便幫用戶打信用評分。
不支援 WEI 的瀏覽器必須通過很多圖形驗證。
2023:
現今
2023:
法國推出 SREN 法案,
要求瀏覽器必須按照政府提供的黑名單封鎖某些網站。
(link)
2023:
Google 在 chrome 中加入 Web Environment Integrity
(link)、
google 推動 WEI, 企圖終結開放的網際網路
2022:
蘋果推出 "Private Access Tokens",
以確認網站的訪客採用的是 "合法的裝置"。
(link)
2021:
英國國會推出 "線上安全法案",
要求任何 "user-to-user 服務"
都必須支援內容過濾。
(link)
2021:
微軟要求硬體必須支援 TPM 2.0。
(link)、
TPM2 + Windows 11 啟動個人電腦「淨化」與實名制
2020:
蘋果強制要求 MacOS 上應用軟體的 notarization。
(link)
2020:
Google 在 Android 系統上推出硬體層次的 "integrity" 檢查,
使許多 ROM 失去軟體相容性。
(link)
2017:
微軟推出 Windows 10 「S 模式」,
在此模式下, 僅能從 Microsoft Store 安裝軟體。
(link)
2017:
Chrome 禁止取消 Widevine DRM "功能"。
(link)
2011:
微軟要求硬體必須支援 "安全開機" (link)、 電腦支援 Windows 10, 小心廠商沒收你的開機鑰匙 (以及 「信任運算」 的真諦)

2023年8月7日 星期一
google 推動 WEI, 企圖終結開放的網際網路
Google 躡手躡腳地 透過員工個人帳號 而非光明正大地從官方帳號把 Web Environment Integrity (WEI) 塞進 chrome 瀏覽器的程式碼, 引發鄉民強烈的抗議。
簡單地說, 這個機制讓網站可以挑訪客, 而挑選規則的細節則由第三方認證機構 (其實就是 google) 任意決定。 瀏覽器要造訪某個網站之前, 網站會要求瀏覽器向第三方認證機構 (attester) 取得某種憑證, 網站才願意顯示內容給瀏覽器看。 Bleeping computer 的圖解很清楚。
2022年8月6日 星期六
TPM2 + Windows 11 啟動個人電腦「淨化」與實名制
[10/12 刊載在 gnu.org 的英文版內容大致相同,但並非逐句翻譯: You, the Problem TPM2 Solves]
微軟要求電腦硬體必須支援 TPM2、 Google 強行推動 WEI、 蘋果早已施的 Private Access Tokens, 這三者即將改變 「電腦所有權」 的意義, 讓全球 (有求於雲端服務的) 電腦都乖乖接受三大作業系統公司的遠端控制。 而它們強大的控制力則共同依賴底層的一種技術: TPM2, 特別是其中 「禁止用戶取得的私鑰」 跟 PCR 這兩大關鍵。 (下詳) 簡單地說, TPM2 的真實功用並不是要讓電腦的安全性變得更值得用戶信任, 而是要迫使用戶必須透過 "remote attestation" 機制向遠端的軟體公司示誠, 證明自己的電腦上跑的是乾淨的、 可信任的原版 Windows/Android/Mac OS 作業系統, 從硬體開機的 UEFI secure boot 到作業系統驅動程式、 甚至各種系統服務都處在一個「乾淨可信任」的狀態, 使用者並沒有安裝任何 「企圖破解微軟或是Adobe等等各大廠產品」 的工具。
2017年6月18日 星期日
藏在 CPU 裡面的小小太上皇 CPU: Intel ME 跟 AMD PSP
 多數自由軟體用戶 (包含我) 以為採用了 GNU/Linux 作業系統,
資訊安全就有了基本保障 -- 不敢說沒有 bugs, 但至少不會有後門。
有時我們被迫使用沒有原始碼的週邊裝置 (例如 wifi) 驅動程式,
不過至少作業系統主體是安全的。
但是如果後門藏在電腦最重要、 最核心的硬體裡面呢?
如果廠商在你以為的 「(宿)主」 CPU 裡面藏一顆更小的
崔順實太上皇
CPU、 上面跑的是不明的作業系統、 隨時監控著
「(宿)主」 CPU 和 「(宿)主」 作業系統的一舉一動呢?
2013年10月21日 星期一
蘋果電腦幫 NSA 及各機關行號網管人員在 iMessage 架構中所留下的監聽後門
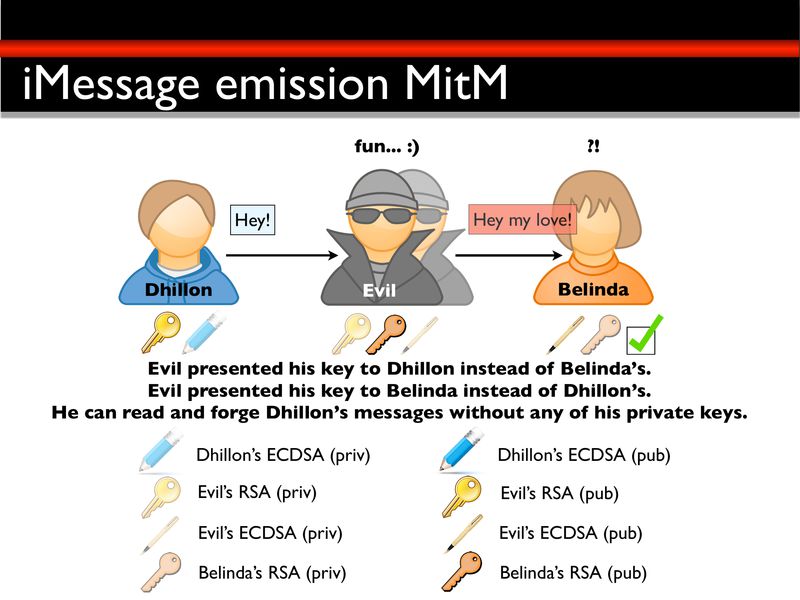
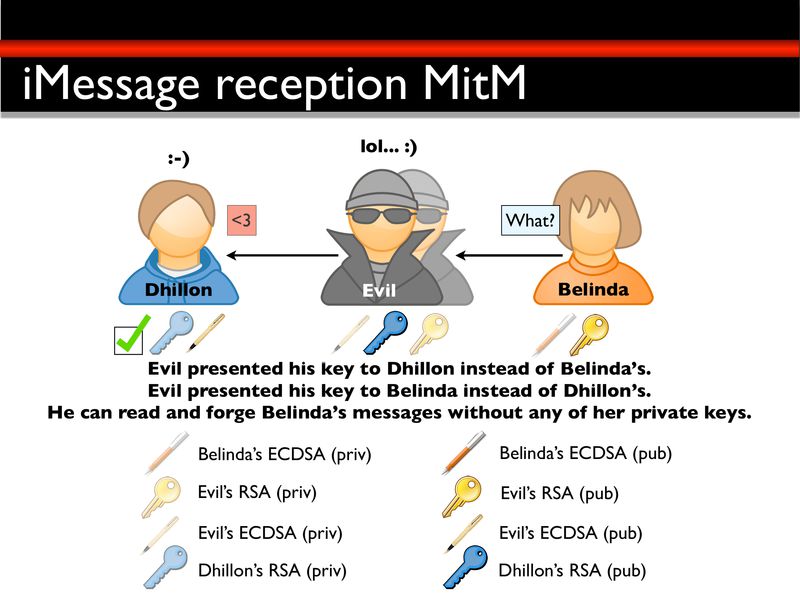
還記得 疑似置入行銷的 「iMessage 超安全!」 新聞嗎? Snowden 爆料 NSA 透過科技大廠監聽之後, 蘋果甚至還 公開聲明: 「比方說, 如果你採用 iMessage 或是 FaceTime 對話, 這些對話都是從頭到尾加密的 -- 只有對話雙方能夠看見其內容。 就連蘋果都無法解密。」 但事實是: iMessage 的詭異設計, 讓 「掌握網路架構的單位/人士 E」 可以把自己安插在 D 與 B 兩人的對話當中, 面對 D 時假裝自己是 B, 面對 B 時又假裝自己是 D, 不只可以監聽, 還可以捏造對話。 這種攻擊方式叫做 中間人攻擊 (Man in the Middle Attack)。 巧的是, 日前行政院發到全國公教單位的 「行動裝置資通安全注意事項」 公文當中所大力推薦的 Mobile Device Management (MDM) 技術, 正好讓各單位的網管人員握有 「對 iMessage 進行 MitM」 所需要的一切條件。
2011年12月11日 星期日
從封鎖 pps 看臺灣如何成為 "Great Firewall of Chinamerica" 的模範省

2011年10月22日 星期六
微軟挾持電腦廠商, 用 「windows 8 認證」 加速 「舊電腦垃圾化」
[原標題: 電子廢棄物或弱勢學習庫 ? 採購前的 「開機自主權」 測試將決定電腦未來的退役去處]
[更新: 微軟推出新規定。 現在本文主要適用於 arm 裝置, 也就是手機跟平板電腦。 請見文末補充。]
微軟 「Windows 8 認證」 強勢要求硬體廠商必須支援 "secure boot" 功能。 這不只會剝奪消費者的開機自主權, 還會讓其中一些 Windows 8 新電腦變得短命不環保, 對生態和弱勢將是一場浩劫。 不論您是否在乎 linux 是什麼東西, 身為一位地球公民, 都可以也應該用行動協助減緩這個現象的發生。 當貴校/貴公司/貴單位採購電腦時, 請先用 linux 開機光碟或開機隨身碟測試, 確認您的開機自主權沒有被剝奪。 這個簡單的測試動作, 現在, 對您 似乎無關痛癢, 但 幾年後, 對環境與弱勢 將有極重大的意義。 它將決定這整批電腦的壽命可不可以延長兩三倍, 將決定這整批電腦在退役之後, 會進入助弱勢族群/團體/家庭裡面成為學習工具, 還是會立即成為電子廢棄物, 進入貴嶼、 台州和其他惡劣的工作與居住環境毒害環境和人體。 我知道貴校/貴公司/貴單位可能從頭到尾根本就不用 linux, 也從來就不在乎開機自主權。 那並不重要。 這個測試動作並不是為了幫貴單位導入自由軟體、 降低營運成本、 提升工作效率; 這是為了幫助弱勢, 拯救地球。 有愛心的您, 可以繼續用您的 windows; 但請讀完這篇文章, 並轉寄給貴單位採購人員, 以及關心環境保護和數位落差的朋友們。
當您所採購的電腦三五年後退役時, 它們有兩個可能的下場。


2011年10月9日 星期日
電腦支援 Windows 10, 小心廠商沒收你的開機鑰匙 (以及 「信任運算」 的真諦)
[2015/3/23 更新: 舊版的標題是 「平板電腦支援 Windows 8, 作業系統開機鑰匙不在你家」; 現在更改標題反應 windows 10 最新狀況。 請見文末補充。]
 Windows 8 測試版已經可以免費下載。
不過先別急著下載 Windows 8 作業系統:
從不來恩大大所貼的快照看起來,
它的介面對於繁體中文的支援好像還不太完整。
但本文的重點既不是要推薦, 也不是要反推薦微軟的 Windows 8 產品,
而是要警告消費者別購買那些貼有 "Designed for Windows 8" 標籤的電腦。
這種電腦其實是詐騙你金錢又傷害你權利的黑心商品, 消基會應該出面調查。
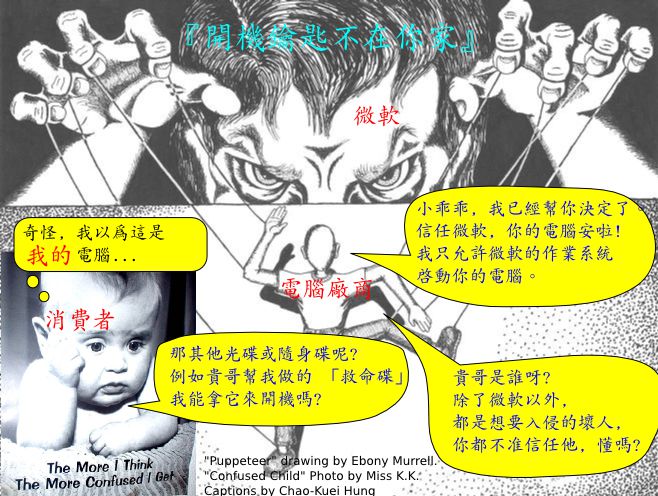
你花錢所買到的硬體, 其實並不屬於你 --
因為作業系統開機鑰匙不在你家, 而在電腦硬體廠商那裡。
貼心的電腦硬體廠商, 為了你的安全著想, 已經幫你決定好了:
他們只准許你 "信任" 微軟所提供的作業系統。
訂閱:
文章 (Atom)

 發表文章


